La Fiscalía de París abrió una investigación para determinar el alcance del incidente, que también incluyó reportes de principios de incendio en algunos establecimientos.
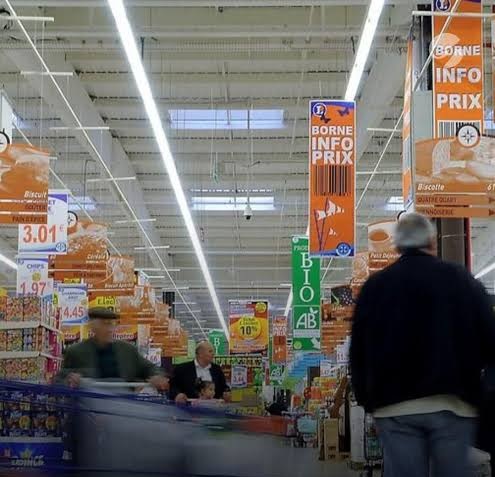
El ataque afectó a importantes cadenas comerciales, entre ellas Intermarché, Coopérative U, E.Leclerc y Monoprix. Según las primeras estimaciones, los daños ascienden a varios millones de euros, aunque todavía no existe una cifra definitiva.
Manipularon los sistemas de refrigeración a distancia
Los investigadores sospechan que los responsables aprovecharon vulnerabilidades en versiones antiguas del software danés Danfoss, utilizado para controlar instalaciones frigoríficas. A través de estos sistemas, los atacantes habrían conseguido modificar las temperaturas de las vitrinas y activar procesos de descongelación, comprometiendo la conservación de los alimentos.
En algunos establecimientos, las instalaciones alcanzaron temperaturas anormalmente elevadas. La propietaria de un supermercado Intermarché de Haguenau, en el este de Francia, estimó sus pérdidas en unos 50.000 euros tras encontrar los equipos fuera de sus parámetros habituales de funcionamiento.
La magnitud del incidente varía según la cadena comercial. Intermarché informó que entre 150 y 200 locales podrían haber resultado afectados, mientras que Coopérative U reportó daños en menos de un centenar de establecimientos. E.Leclerc también confirmó un ataque informático relacionado con uno de sus proveedores de equipos de refrigeración.
La Fiscalía de París inició una investigación para identificar a los responsables y establecer las circunstancias del ataque. Las actuaciones también buscan determinar si existe una relación entre la manipulación de los sistemas frigoríficos y los conatos de incendio registrados en algunos locales.
El Gobierno francés sigue de cerca el caso, mientras que las empresas afectadas trabajan para evaluar las pérdidas y recuperar el funcionamiento normal de sus instalaciones.
Uno de los aspectos bajo análisis es la utilización de versiones antiguas del software. La versión 4 del sistema Danfoss había sido lanzada en mayo de 2024, por lo que los especialistas consideran que las actualizaciones y los controles de seguridad podrían haber desempeñado un papel importante en la prevención del incidente.
La alimentación, un nuevo objetivo de la guerra híbrida
El episodio reavivó las preocupaciones sobre la vulnerabilidad de las infraestructuras comerciales conectadas a internet. Sistemas que antes funcionaban de manera aislada, como los controles de refrigeración, ahora dependen de plataformas digitales que pueden convertirse en puntos de entrada para ataques informáticos.
El comisario europeo de Agricultura, Christophe Hansen, condenó el episodio y advirtió sobre los riesgos de utilizar el abastecimiento alimentario como instrumento de presión.
Por el momento, las autoridades no identificaron públicamente a los responsables ni confirmaron una motivación política o geopolítica. Sin embargo, el caso vuelve a poner en discusión el alcance de la guerra híbrida, en la que las acciones digitales pueden generar consecuencias materiales sobre la actividad económica y los servicios esenciales, sin necesidad de recurrir a un ataque militar convencional.